
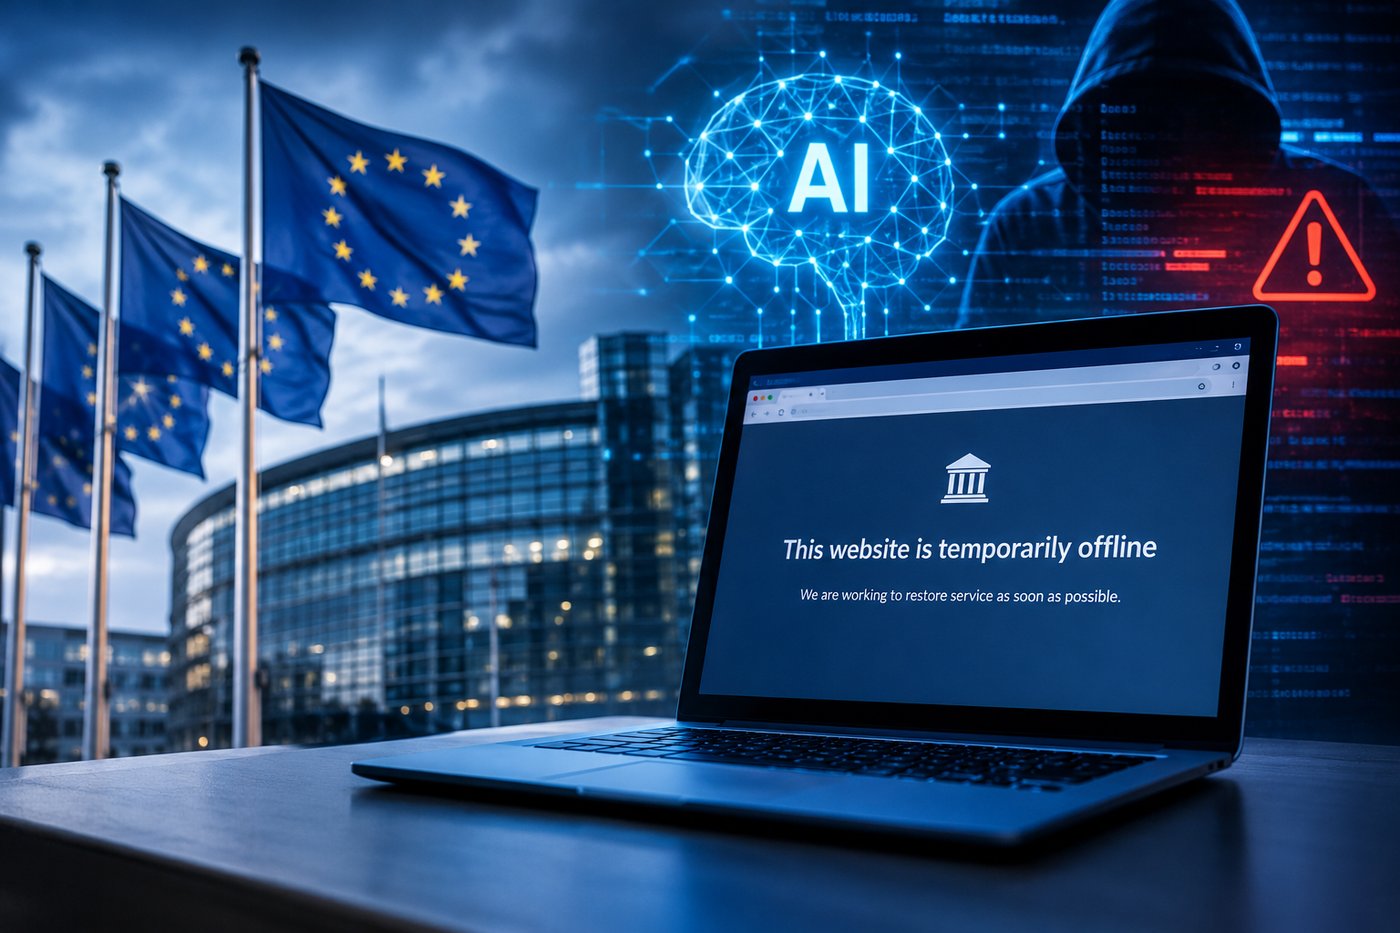
ממשלות ורשויות ברחבי אירופה נאלצו להשבית אתרים ושירותים ציבוריים בעקבות גילוי שתי פרצות אבטחה חמורות בשפת התכנות PHP, שעליה מבוססים מיליוני אתרים ברחבי העולם.
הפרצות, שהיו חבויות בקוד למעלה מעשור, התגלו באמצעות כלי בינה מלאכותית. לאחר שפורסמו תיקוני האבטחה, הזהירו מומחי סייבר כי האקרים עשויים להשתמש באותם כלים בדיוק כדי ללמוד כיצד לנצל את החולשות ולתקוף אתרים שטרם התעדכנו.
בהולנד הושבתו אתרי הממשלה, נמל רוטרדם, התאחדות הכדורגל ואתרי בתי חולים. בצרפת הועברו כל אתרי משרד הפנים לתחזוקה מונעת. בדנמרק ובפינלנד הושבתו שירותים ציבוריים, ובהם מערכת התקשורת של בתי הספר בדנמרק.
גם ויקיפדיה וארכיון האינטרנט נקטו צעדי הגנה והשביתו חלק ממערכותיהם באופן זמני.
על פי נתוני חברת אבטחת הסייבר Censys, כ־1.5 מיליון מתוך 2.6 מיליון שרתים שנבדקו עדיין מפעילים גרסאות של PHP שלא היה עבורן תיקון זמין.
ניסיונות ניצול כבר זוהו
חברת אמזון דיווחה כי זיהתה ניסיון לנצל את הפרצות כבר ב־17 באוקטובר, ארבעה ימים לפני שהמידע פורסם לציבור. ניסיונות נוספים זוהו בהמשך, אך לא ברור אם הצליחו לפגוע באתרים אמיתיים.
מומחי סייבר מזהירים כי הבינה המלאכותית מקלה על האקרים לנתח חולשות ולפתח מתקפות במהירות. לכן, רשויות ברחבי העולם קוראות לבעלי אתרים להתקין את עדכוני האבטחה בדחיפות, או להשבית את האתרים עד להשלמת הטיפול.
0 תגובות